Domain-Umzug und TTL
Von Michael Wutzke, , aktualisiert
Wer Domains verwaltet, steht oft vor der Frage, wo er sie überhaupt verwalten soll. Seit einiger Zeit kann man Domains auch bei AWS über Route53 registrieren. Liegen Ihre Domains aber bei einem anderen Anbieter (Ionos 1&1, Strato, Schlundtech, Checkdomain usw.) und planen Sie den Wechsel zu einem anderen Domain-Anbieter (etwa AWS Route53), dann sollten Sie Folgendes beachten, um Ausfallzeiten zu verringern.
DNS-Einträge werden immer zwischengespeichert, je nach Konfiguration zwischen wenigen Minuten und mehreren Tagen. Domain-Anbieter setzen die NS-Einträge ihrer eigenen Nameserver gern auf hohe Werte (zum Beispiel 48 Stunden wie bei den NS-Einträgen von Ionos 1&1).
Das Problem: Manche Domain-Hoster löschen sofort (in dem Moment, in dem Sie Ihre Domain umziehen) alle Einträge auf ihren Nameservern. Das ist heikel, denn zwischen dem Löschen der DNS-Einträge beim alten Anbieter und dem Greifen der Einträge beim neuen Anbieter (zum Beispiel Route53) vergeht Zeit.
Haben Sie bei einem restriktiven Anbieter 48 Stunden Cache-Zeit für die NS-Einträge (Nameserver) hinterlegt, fallen alle Systeme (Website, E-Mail usw.) für die gesamte Dauer des Domain-Wechsels zu AWS aus. Und damit es noch komplizierter wird: Der Transfer mancher Top-Level-Domains (.de) geht meist schnell, bei anderen Endungen kann er lange dauern.
Setzen Sie deshalb die TTL der Nameserver mindestens ein paar Tage vor dem Domain-Umzug auf einen niedrigen Wert, damit Ihre Nutzer möglichst wenig Ausfallzeit haben.
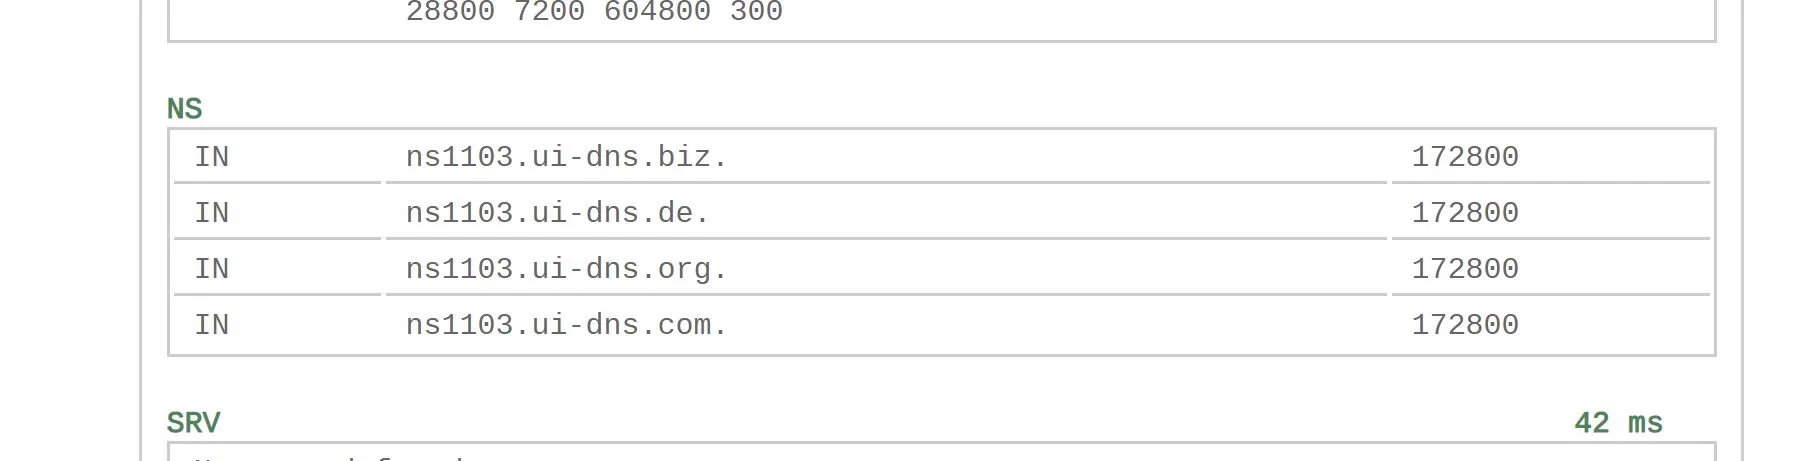
Einstellungen beim alten Domain-Hoster: Eine Nameserver-TTL (Time to Live) von 172800 (48 Stunden) sollte mindestens 48 Stunden vor dem Domain-Umzug auf einen niedrigen Wert wie 300 (5 Minuten) gesetzt werden.